思科路由器 & 交换机多 VLAN 公司组网实例
一、需求
1. 某公司有三个部门,要使三个部门可以访问互联网,但各个部门之间不能相互访问。
2. 内网有一台服务器,所有人都要能访问到,而且要对内外提供 HTTP、DNS、AD、Exchange 服务。
3. 三个部门的机器均使用动态 IP 上网,服务器使用静态 IP 上网。
4. ISP 提供静态 IP 接入,只提供一个外网 IP,IP 地址 1.1.1.1,子网掩码 255.255.255.0,网关:1.1.1.254(ISP提供 )。
二、方案设计
1. Cisco1841 作为网关,提供路由、NAT、DHCP 等服务,设置 ACL 限制 VLAN 间互访。
2. Cisco2960作为二层交换机,划分 VLAN。
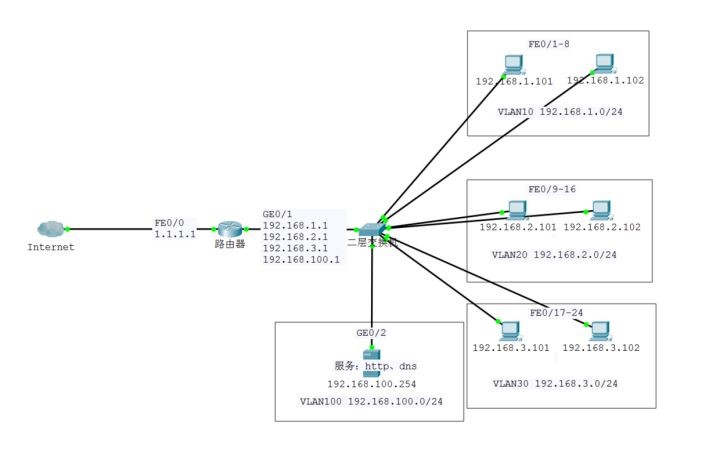
三、网络拓扑图

四、交换机端口、VLAN 划分
1. 部门一 FE0/1-8:绑定 VLAN10。
2. 部门二 FE0/9-16:绑定 VLAN20。
3. 部门三 FE0/17-24:绑定 VLAN30。
4. 干路 GE0/1: 连接路由器的 FE0/1 口,TRUNK 允许 VLAN10 20 30 100 通过。
5. 服务器 GE0/1: 绑定 VLAN100。
五、路由器端口、网段、IP 划分
FE0/0:WAN 接口、IP 为 1.1.1.1。
FE0/1:连接交换机的 GE0/1 口,下面划分多个子接口,自身不设置 IP 地址。
FE0/1.1:绑定 VLAN10,IP 为 192.168.1.1/24。
FE0/1.2:绑定 VLAN20,IP 为 192.168.2.1/24。
FE0/1.3:绑定 VLAN30,IP 为 192.168.3.1/24。
FE0/1.4:绑定 VLAN100,IP 为 192.168.100.1/24。
六、交换机配置
以下为完整设置命令,有详细注释,设备已恢复出厂设置。
6.1 进入特权模式
Switch>enable
6.2 进入配置模式
Switch#configure terminal
6.3 设置部门一 VLAN10
Switch(config)#interface range FastEthernet 0/1-8
%端口组FE0/1-8
Switch(config-if-range)#switchport mode access
Switch(config-if-range)#switchport access vlan 10
%设置端口为access模式,绑定vlan10
Switch(config-if-range)#exit
6.4 设置部门二 VLAN20
Switch(config)#interface range FastEthernet 0/9-16
%端口组FE0/9-16
Switch(config-if-range)#switchport mode access
Switch(config-if-range)#switchport access vlan 20
%设置端口为access模式,绑定vlan20
Switch(config-if-range)#exit
6.5 设置部门三 VLAN30
Switch(config)#interface range FastEthernet 0/17-24
%端口组FE0/17-24
Switch(config-if-range)#switchport mode access
Switch(config-if-range)#switchport access vlan 30
%设置端口为access模式,绑定vlan30
Switch(config-if-range)#exit
6.6 设置服务器 VLAN100
Switch(config)#interface range GigabitEthernet 0/2
Switch(config-if-range)#switchport mode access
Switch(config-if-range)#switchport access vlan 100
%设置端口为access模式,绑定vlan100
Switch(config-if-range)#exit
6.7 设置汇聚口
Switch(config)#interface GigabitEthernet 0/1
Switch(config-if)#switchport mode trunk
Switch(config-if)#switchport trunk allowed vlan 10,20,30,100
%设置端口为trunk模式,允许 VLAN10 20 30 100通过
Switch(config-if)#exit
6.8 设置生成树快速转发
Switch(config)#spanning-tree portfast default
%珍惜宝贵的时间
6.9 退出 & 保存设置
Switch(config)#exit
Switch#write
七、路由器配置
以下为完整设置命令,有详细注释,设备已恢复出厂设置。
7.1 进入特权模式
Router>enable
7.2 进入配置模式
Router#configure terminal
7.3 设置部门一 VLAN10 ACL 规则 1,仅禁止访问其他两个网段
Router(config)#access-list 1 deny 192.168.2.0 0.0.0.255
Router(config)#access-list 1 deny 192.168.3.0 0.0.0.255
Router(config)#access-list 1 permit any
7.4 设置部门二 VLAN20 ACL 规则 2,仅禁止访问其他两个网段
Router(config)#access-list 2 deny 192.168.1.0 0.0.0.255
Router(config)#access-list 2 deny 192.168.3.0 0.0.0.255
Router(config)#access-list 2 permit any
7.5 设置部门三 VLAN30 ACL 规则 3,仅禁止访问其他两个网段
Router(config)#access-list 3 deny 192.168.1.0 0.0.0.255
Router(config)#access-list 3 deny 192.168.2.0 0.0.0.255
Router(config)#access-list 3 permit any
7.6 设置服务器 VLAN100 ACL 规则 4,允许访问任何网络
Router(config)#access-list 4 permit any
7.7 设置 NAT ACL 规则 5,仅允许四个内网网段进行 NAT
Router(config)#access-list 5 permit 192.168.1.0 0.0.0.255
Router(config)#access-list 5 permit 192.168.2.0 0.0.0.255
Router(config)#access-list 5 permit 192.168.3.0 0.0.0.255
Router(config)#access-list 5 permit 192.168.100.0 0.0.0.255
Router(config)#access-list 5 deny any
7.8 设置 WAN 接口
Router(config)#interface FastEthernet 0/0
Router(config-if)#no shutdown
Router(config-if)#ip address 1.1.1.1 255.255.255.0
Router(config-if)#ip nat outside
%设置为NAT外部接口
Router(config-if)#exit
7.9 设置 LAN 接口
Router(config)#interface FastEthernet 0/1
Router(config-if)#no shutdown
%物理接口只需开启即可,不用设置IP地址
Router(config-if)#exit
7.10 设置部门一 VLAN10 子接口
Router(config)#interface FastEthernet 0/1.1
Router(config-subif)#encapsulation dot1Q 10
%用802.1Q封装数据帧,以便兼容交换机
Router(config-subif)#ip address 192.168.1.1 255.255.255.0
Router(config-subif)#ip access-group 1 in
%入口流量应用ACL规则1
Router(config-subif)#ip access-group 1 out
%出口流量应用ACL规则1
Router(config-subif)#ip nat inside
%设置为NAT内部接口
Router(config-subif)#exit
7.11 设置部门二 VLAN20 子接口
Router(config)#interface FastEthernet 0/1.2
Router(config-subif)#encapsulation dot1Q 20
%用802.1Q封装数据帧,以便兼容交换机
Router(config-subif)#ip address 192.168.2.1 255.255.255.0
Router(config-subif)#ip access-group 2 in
%入口流量应用ACL规则2
Router(config-subif)#ip access-group 2 out
%出口流量应用ACL规则2
Router(config-subif)#ip nat inside
Router(config-subif)#exit
7.12 设置部门三 VLAN30 子接口
Router(config)#interface FastEthernet 0/1.3
Router(config-subif)#encapsulation dot1Q 30
%用802.1Q封装数据帧,以便兼容交换机
Router(config-subif)#ip address 192.168.3.1 255.255.255.0
Router(config-subif)#ip access-group 3 in
%入口流量应用ACL规则3
Router(config-subif)#ip access-group 3 out
%出口流量应用ACL规则3
Router(config-subif)#ip nat inside %设置为NAT内部接口
Router(config-subif)#exit
7.13 设置服务器 VLAN100 子接口
Router(config)#interface FastEthernet 0/1.4
Router(config-subif)#encapsulation dot1Q 100
%用802.1Q封装数据帧,以便兼容交换机
Router(config-subif)#ip address 192.168.100.1 255.255.255.0
Router(config-subif)#ip access-group 4 in
%入口流量应用ACL规则4
Router(config-subif)#ip access-group 4 out
%出口流量应用ACL规则4
Router(config-subif)#ip nat inside
%设置为NAT内部接口
Router(config-subif)#exit
7.14 设置 DHCP 排除地址(这里只设置路由器本身 IP)
Router(config)#ip dhcp excluded-address 192.168.1.1
Router(config)#ip dhcp excluded-address 192.168.2.1
Router(config)#ip dhcp excluded-address 192.168.3.1
7.15 设置 VLAN10 DHCP 服务器
Router(config)#ip dhcp pool vlan10
Router(dhcp-config)#default-router 192.168.1.1
Router(dhcp-config)#dns-server 192.168.100.254
Router(dhcp-config)#network 192.168.1.0 255.255.255.0
Router(dhcp-config)#exit
7.16 设置 VLAN20 DHCP 服务器
Router(config)#ip dhcp pool vlan20
Router(dhcp-config)#default-router 192.168.2.1
Router(dhcp-config)#dns-server 192.168.100.254
Router(dhcp-config)#network 192.168.2.0 255.255.255.0
Router(dhcp-config)#exit
7.17 设置 VLAN30 DHCP 服务器
Router(config)#ip dhcp pool vlan30
Router(dhcp-config)#default-router 192.168.3.1
Router(dhcp-config)#dns-server 192.168.100.254
Router(dhcp-config)#network 192.168.3.0 255.255.255.0
Router(dhcp-config)#exit
7.18 设置路由
Router(config)#ip routing
%开启路由转发
Router(config)#ip route 0.0.0.0 0.0.0.0 1.1.1.254
%设置默认网关
7.19 设置 NAT
Router(config)#ip nat inside source list 5 interface FastEthernet0/0 overload
%允许四个网段进行NAT,出接口为WAN口,开启端口地址复用
Router(config)#ip nat inside source static tcp 192.168.100.254 80 1.1.1.1 80
%将内部服务器的80端口映射到公网IP上
Router(config)#ip nat inside source static udp 192.168.100.254 53 1.1.1.1 53
%将内部服务器的53端口映射到公网IP上
7.20 退出 & 保存设置
Router(config)#exit
Router#write